Trump anuncia explotación masiva de petróleo, gas y minerales en Groenlandia
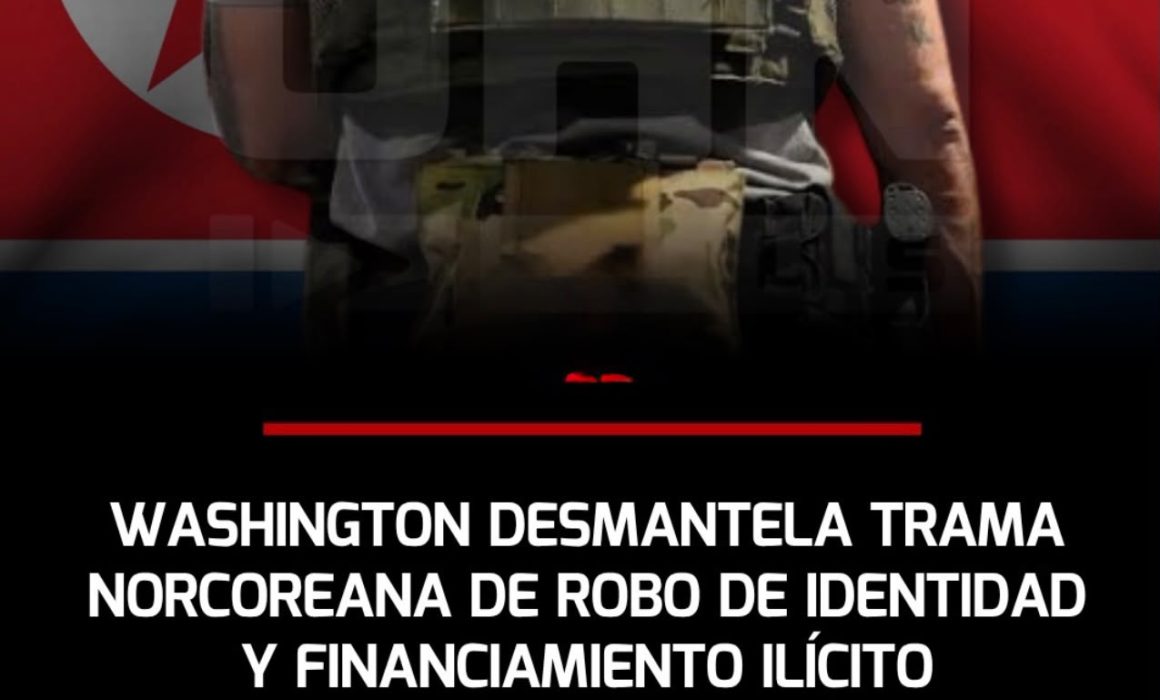
WASHINGTON, 14 de octubre de 2026.— El Departamento de Justicia de Estados Unidos desarticuló una presunta red de fraude informático y robo de identidad vinculada con Corea del Norte, mediante la cual se habrían canalizado millones de dólares hacia el régimen de Pyongyang y sus programas militares.
De acuerdo con información difundida sobre el operativo, las autoridades estadounidenses identificaron un esquema que presuntamente utilizaba identidades de ciudadanos norteamericanos para realizar actividades laborales y financieras fraudulentas.
Como parte de las investigaciones, fueron asegurados 187 dispositivos electrónicos en Texas, mientras que varias personas fueron señaladas por su posible participación en delitos de suplantación de identidad y operaciones ilícitas.
Utilizaban identidades estadounidenses
Según los reportes, el mecanismo consistía en utilizar información personal de ciudadanos estadounidenses para facilitar actividades laborales remotas y ocultar la verdadera identidad de quienes participaban en las operaciones.
Este tipo de esquemas puede permitir que personas vinculadas con organizaciones extranjeras obtengan ingresos mediante contrataciones aparentemente legítimas, sin revelar su ubicación o sus vínculos reales.
Las investigaciones estadounidenses han advertido anteriormente sobre redes de trabajadores informáticos norcoreanos que buscan incorporarse a empresas internacionales mediante documentación falsa o identidades ajenas.
Investigan financiamiento de programas militares
Las autoridades estadounidenses sostienen que los recursos obtenidos mediante estas operaciones podrían utilizarse para financiar actividades del gobierno norcoreano, incluidos programas militares sujetos a sanciones internacionales.
Corea del Norte enfrenta restricciones económicas impuestas por Estados Unidos y organismos internacionales debido al desarrollo de armas nucleares y misiles balísticos.
Por ello, Washington mantiene investigaciones sobre mecanismos de evasión de sanciones, operaciones financieras irregulares y actividades cibernéticas presuntamente relacionadas con el régimen norcoreano.
Riesgos para empresas tecnológicas
El caso también pone de manifiesto los riesgos de seguridad que enfrentan las empresas que contratan personal a distancia, especialmente cuando no existen mecanismos suficientes para verificar identidades y antecedentes laborales.
La utilización de documentos falsos, cuentas bancarias de terceros y dispositivos controlados remotamente puede facilitar esquemas de fraude y comprometer información empresarial.
Para las compañías tecnológicas y de servicios digitales, las investigaciones subrayan la importancia de fortalecer los procesos de contratación, autenticación y protección de datos.
Investigación con implicaciones internacionales
El operativo representa un nuevo episodio de la confrontación entre Estados Unidos y Corea del Norte en materia de seguridad informática, sanciones económicas y financiamiento de actividades consideradas ilícitas.
Las autoridades deberán determinar la responsabilidad individual de las personas investigadas y establecer el alcance económico de la presunta organización.
El caso refleja cómo el robo de identidad y las operaciones digitales fraudulentas pueden convertirse en mecanismos de financiamiento internacional, lo que plantea nuevos desafíos para la seguridad nacional y la protección de información personal.
La información sobre el operativo y los 187 dispositivos procede de la publicación compartida. La fecha de las acciones, el monto exacto de los recursos y las imputaciones individuales requieren corroboración en los documentos oficiales del Departamento de Justicia estadounidense.